HEARTBOT AI lance AnyInsight Edge, mettant fin au dilemme entre IA privée et productivité des agents
L'IA privée n'est plus une île : un plan de contrôle unique unifie les politiques entre le cloud et les environnements sur site, étendant un pare-feu d'IA génératif de type « zero trust » aux serveurs d'IA.
TAIPEI, 13 novembre 2026 /PRNewswire/ -- HEARTBOT AI a annoncé aujourd'hui AnyInsight Edge, étendant sa plateforme de sécurité et de gouvernance AnyInsight AI aux serveurs d'IA sur site.
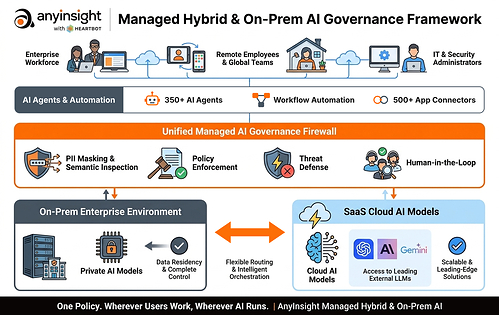
Les entreprises ont longtemps dû faire un choix. Les grands modèles de langage privés (LLM) conservent les données en interne, mais peinent à atteindre la productivité des agents d'IA et des flux de travail automatisés. L'IA dans le cloud offre les modèles les plus performants, mais les données réglementées ne peuvent pas toujours être envoyées à des services externes, et la gouvernance est fragmentée entre les différents fournisseurs.
AnyInsight Edge met fin à ce dilemme. Grâce à un plan de contrôle unique, les entreprises peuvent créer des agents d'IA et des flux de travail automatisés sur des modèles privés et cloud, chaque interaction d'IA et action d'agent étant inspectée, contrôlée au niveau de l'accès et consignée.
De nombreux LLM privés restent des chatbots internes, déconnectés des systèmes ERP, MES et CRM. Les intégrations développées en interne comportent des risques : les agents déplacent les données sous forme de trafic est-ouest qui ne passe jamais par le pare-feu du réseau, et les agents pointant directement vers les modèles sur site deviennent des « agents fantômes » invisibles pour le service informatique.
Livré sous forme de conteneur indépendant du matériel, Edge fait office de point d'application des politiques dans le trafic d'IA sur site. Chaque serveur d'IA exécutant Edge bénéficie d'une passerelle d'IA et d'un pare-feu d'IA génératif « zero trust » qui inspecte chaque action de l'IA. Les LLM locaux peuvent bénéficier d'agents IA, de flux de travail automatisés, de connecteurs d'applications et peuvent être contrôlés de manière centralisée via Edge, de sorte que les agents non approuvés ne peuvent pas appeler directement les modèles.
AnyInsight contrôle chaque étape de l'agent lors de son exécution, y compris les outils utilisés par les agents et les données qu'ils déplacent. Chaque appel d'outil via le protocole de contexte de modèle (MCP) est vérifié selon le principe de moindre privilège ; les actions à haut risque dans les agents et les flux de travail automatisés nécessitent une approbation humaine. Chaque événement devient une preuve d'audit exportable.
« Il y a vingt ans, les pare-feu, la prévention des intrusions et les VPN ont convergé vers l'UTM, et c'est à ce moment-là que la sécurité des entreprises a enfin rattrapé Internet », a déclaré Nathan Yen, PDG de HEARTBOT AI. « L'IA se trouve elle aussi à ce tournant décisif. Les modèles continueront d'évoluer et les agents de se multiplier, et les entreprises ont donc besoin d'un point de contrôle qui applique les politiques là où le travail de l'IA est réellement effectué. AnyInsight Edge transforme chaque serveur d'IA en ce point de contrôle. »
À propos de HEARTBOT AI
La plateforme phare de HEARTBOT AI, AnyInsight, est une plateforme de sécurité et de gouvernance de l'IA basée sur le principe « zero trust », certifiée ISO/IEC 27001:2022 et conçue selon les principes du règlement de l'UE sur l'IA et du RGPD.
Pour plus d'informations : AnyInsight | HEARTBOT AI

Partager cet article